Linux
命令
文件目录相关
pwd查看当前pathls [options]... [file]...显示当前目录内容-a显示隐藏文件,-l列表,-r逆序,-R递归
cdmkdir创建目录-p创建多级目录
touch创建文件rm -rf删除文件,目录cpcopy目录,文件-r强制性mv剪切目录,文件cat -n a.txt | more只读查看文件,-n带行号,more显示分页,空格翻页more a.txt全屏按页显示,空格翻页,ctrl+b ↑,ctrl+f ↓less a.txt适用于大文件head -n a.txt查看前n行,默认10行tail -n a.txt查看后n行, 默认10行tail -f a.txt实时监控文件变化
history显示所有命令
解压缩
tar-c: 建立压缩档案-x:解压-t:查看内容-r:向压缩归档文件末尾追加文件-u:更新原压缩包中的文件
这五个是独立的命令,压缩解压都要用到其中一个,可以和别的命令连用但只能用其中一个。下面的参数是根据需要在压缩或解压档案时可选的。
-z:有gzip属性的-j:有bz2属性的-Z:有compress属性的-v:显示所有过程-O:将文件解开到标准输出
参数-f是必须的
-f: 使用档案名字,这个参数是最后一个参数,后面只能接档案名。
总结
- *.tar 用 tar –xvf 解压
- *.gz 用 gzip -d或者gunzip 解压
- .tar.gz和.tgz 用 tar –xzf 解压
- *.bz2 用 bzip2 -d或者用bunzip2 解压
- *.tar.bz2用tar –xjf 解压
- *.Z 用 uncompress 解压
- *.tar.Z 用tar –xZf 解压
- *.rar 用 unrar e解压
- *.zip 用 unzip 解压
tar -zcvf abc.tar.gz /test压缩tar -zxvf abc.tar.gz解压
vi & vim
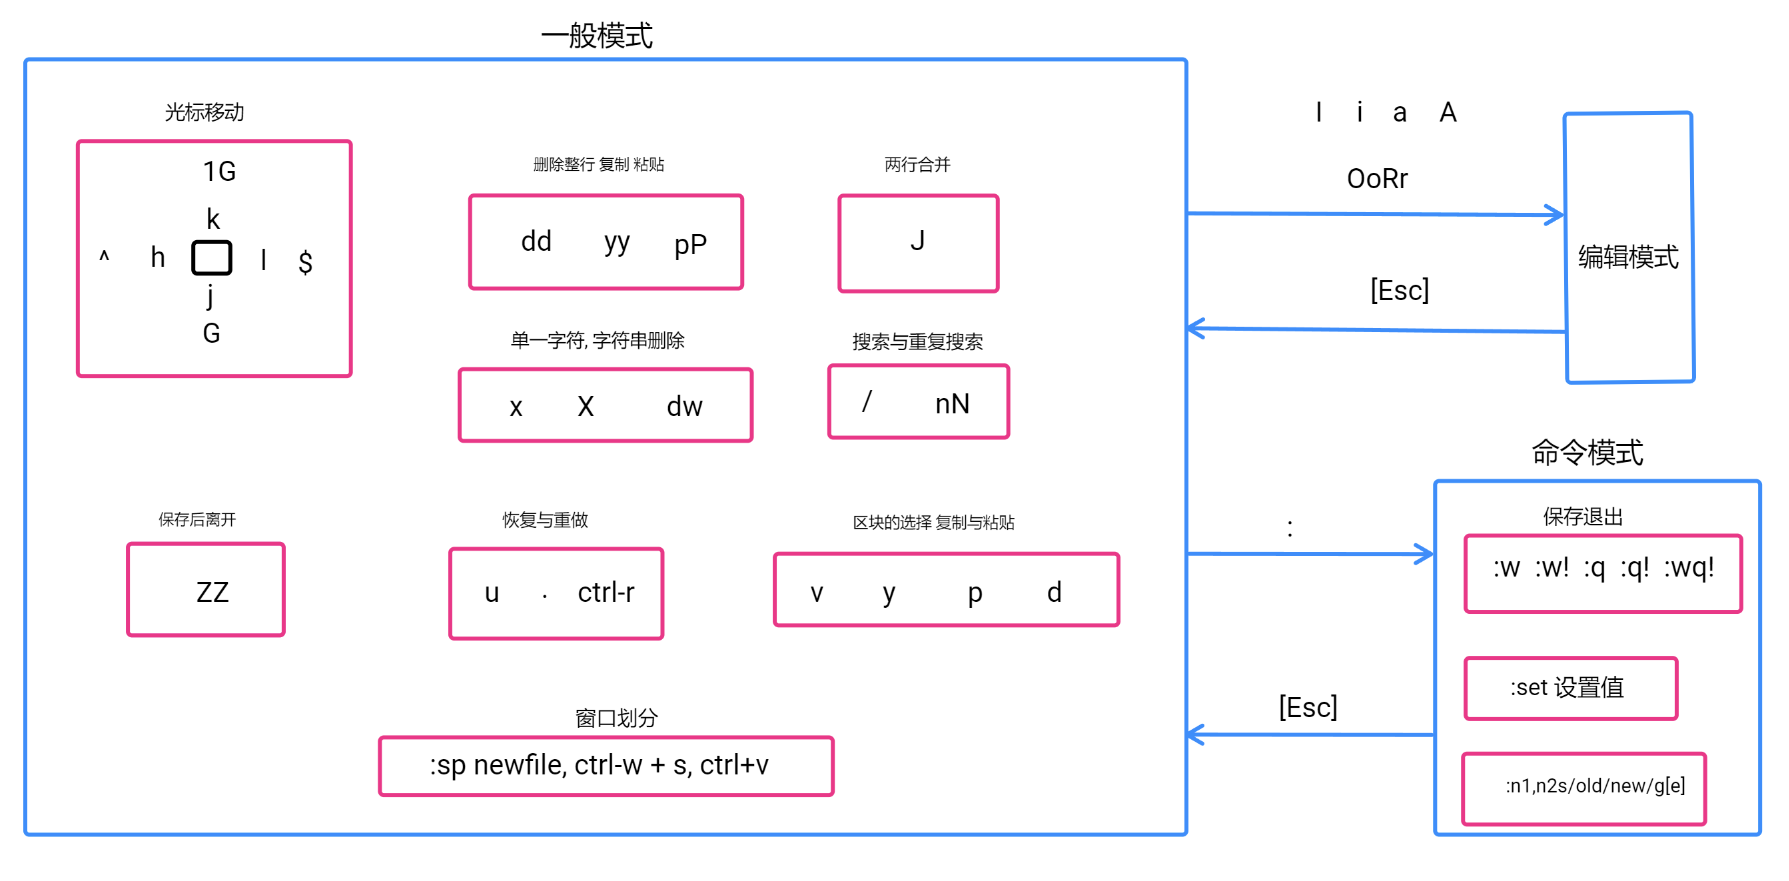
vi xxxorvim xxx- 输入i/a, 退出ESC, : or /, :wq, :q, :q!
set nu开启行号,set nonu关闭行号yyor5yy复制,从光标开始处p粘贴ddor5dd剪切、删除从光标开始处x删除指定字符u/ctrl+r撤销动作/重做:%s/old/new/g全文替换字符:3,5s/old/new/g替换3-5行- 切换全文首行[gg],全文最末行[G],调至具体某行[5gg]。
- 调至某行行首[^],调至某行最后[$]
![img_6.png]()
文件权限
| 第一列 | 第二列 | 第三列 | 第四列 | 第五列 | 第六列 | 第七列 | |||
|---|---|---|---|---|---|---|---|---|---|
| 第一列 | 第一组3个 | 第二组3个 | 第三组3个 | ||||||
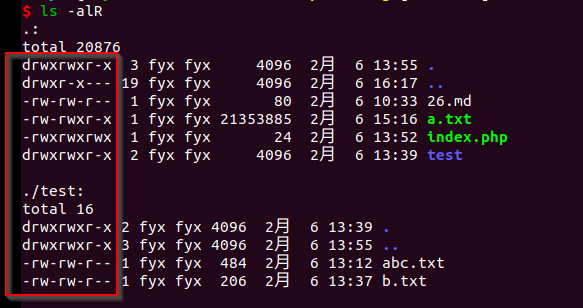
| - 文件 | 所有者 | 所有者所在组 | 其他组用户 | 硬链接/子目录数 | 用户、组 | 文件大小,目录默认4096 | 最后修改时间 | 文件名 | |
| d 目录 | |||||||||
| l 软连接 | |||||||||
| c 设备 | |||||||||
| b 块文件 | |||||||||
- r(Read,读取,权限值为4):对文件而言,具有读取文件内容的权限;对目录来说,具有浏览目录的权限。
- w(Write,写入,权限值为2):对文件而言,具有新增、修改文件内容的权限;对目录来说,具有删除、移动目录内文件的权限。
- x(eXecute,执行,权限值为1):对文件而言,具有执行文件的权限;对目录了来说该用户具有进入目录的权限。
- 对于文件:r是读, w是写, x是执行
- 对于目录:x是进入目录, rx进入目录同时查看文件,wx可修改目录内的文件名
- 修改权限
chmod [who] [+|–|=] [mode] 文件名who👀️
u表示“用户(user)”,即文件或目录的所有者。g表示“同组(group)用户”,即与文件属主有相同组ID的所有用户。o表示“其他(others)用户”。a表示“所有(all)用户”。它是系统默认值。操作符️👀️
+添加某个权限。–取消某个权限。=赋予给定权限并取消其他所有权限(如果有的话)。mode设置表示的权限可用下述字母的任意组合️👀
r可读。w可写。x可执行。X只有目标文件对某些用户是可执行的或该目标文件是目录时才追加x 属性。s在文件执行时把进程的属主或组ID置为该文件的文件属主。方式“u+s”设置文件的用户ID位,“g+s”设置组ID位。t保存程序的文本到交换设备上。u与文件属主拥有一样的权限。g与和文件属主同组的用户拥有一样的权限。o与其他用户拥有一样的权限。
- 查看权限信息
getfacl filenamesetfacl -m u:user1:rw filename-m赋予,-x收回,u用户,g组
网络
ifconfig
软件安装
进程管理
ps -e, ps -ef, ps -eLf |more查看进程top, top -p pid动态查看进程nohup tail -f a.log &后台运行程序,打印log到nohub.outjobs->fg 1从后台调到前台systemctl start|stop|restart|reload|enable|disable 服务名称screen -ls正在运行的sessionscreen -r xxxxsession恢复
内存使用率,磁盘使用率
free, free -m查看内存使用率topdf -h查看使用情况du -h xxx查看大小
帮助命令
man topinfo top
Shell
#! /bin/bash注释chmod a+rw filename可执行权限bash ./filename.shor./filename.sh子线程中执行source ./filename.shor. filename.sh主线程中执行
文件查找
stat查看文件状态find查找grepsedawk
防火墙
ssh
- sshd_config
- prot:22
- PermitRootLogin:yes
- AuthorizedKeysFile.ssh/authorized_keys
systemctl status start stop restart enable disable sshd.service ssh-keygen -t rsassh-copy-idssh [-p ] user@ipscp上传文件- 免密登录
crontab
- 一次性crontab
- 安装at
at 时间eg:at 15:15- 输入内容
- 退出保存
atq查看
- 周期crontab
crontab -l查看crontab -e配置crontab- cron表达式
分 时 日 月 星期